R-03 Foundry & Azure
Azure-Verwaltungsgruppen: Ordnung im Cloud-Chaos
Azure wird schnell unübersichtlich – die Kosten laufen davon, niemand weiß mehr, wer worauf Zugriff hat, und Sicherheitsrichtlinien fallen hinten runter. Klingt nach einem Cloud-Wilden-Westen, oder? Zum Glück gibt es ein Mittel gegen das Chaos: Microsoft Azure Management Groups, auf Deutsch Verwaltungsgruppen. Stell sie dir wie oberste Ordner oder Verzeichnisse in Azure vor, in denen du deine Abonnements gruppierst. Mit Verwaltungsgruppen bringst du Struktur rein und holst dir die Kontrolle über deine Cloud-Umgebung zurück.
In diesem Beitrag erkläre ich locker (und mit einem Augenzwinkern), was Azure-Verwaltungsgruppen sind, warum Unternehmen sie brauchen und wie du sie sinnvoll einsetzt. Die Zielgruppe bist du – jemand mit IT-Affinität (vielleicht aus Vertrieb oder Marketing), der Azure und M365 nebenbei betreut, aber kein Vollzeit-Administrator ist. Keine Sorge: Ich vermeide Fachkauderwelsch, so gut es geht. Und wenn doch mal ein Fachbegriff fällt, erkläre ich ihn. Bereit? Dann los!
Was sind Azure-Verwaltungsgruppen?
Azure-Verwaltungsgruppen sind hierarchische Container auf der obersten Ebene deiner Azure-Umgebung. Mit ihnen fasst du mehrere Azure-Abonnements zusammen und verwaltest sie als Einheit. Stell dir eine Verwaltungsgruppe wie das oberste Regal in deinem Cloud-Schrank vor, in das du verschiedene Ordner (Abonnements) stellst. Alles in diesem Regal erbt bestimmte Einstellungen automatisch – so, wie Dateien in einem Ordner auf deinem PC die Berechtigungen des Ordners erben.
Die wichtigsten Eigenschaften von Verwaltungsgruppen:
- Einheitliche Regeln über Abonnements hinweg: Eine Verwaltungsgruppe wirkt wie ein Governance-Schirm über deinen Abonnements. Alle Regeln oder Einstellungen (etwa Sicherheitsrichtlinien oder Zugriffssteuerung), die du auf Ebene der Verwaltungsgruppe setzt, gelten automatisch für alle darunterliegenden Abonnements und Ressourcen. Legst du zum Beispiel eine Regel (eine Azure Policy) auf Gruppenebene an, die sagt „keine virtuellen Maschinen außerhalb Europas”, dann kann kein Abonnement und keine Ressource unter dieser Gruppe diese Regel verletzen. So werden unternehmensweite Regeln (oft Compliance genannt, also die Einhaltung von Vorgaben) überall durchgesetzt, ohne dass du die Regel an 20 verschiedenen Stellen setzen musst.
- Zentrale Zugriffsverwaltung: Dasselbe Prinzip gilt für Berechtigungen. Azure nutzt die rollenbasierte Zugriffssteuerung (Role-Based Access Control, RBAC), um zu regeln, wer was darf (etwa eine Admin-Rolle, eine Leser-Rolle usw.). Du kannst eine RBAC-Rolle auf Ebene der Verwaltungsgruppe vergeben, und sie fließt zu allen Abonnements dieser Gruppe durch. Machst du deine Kollegin Pat zur „Leserin” einer Verwaltungsgruppe, hat Pat automatisch nur-lesenden Zugriff auf alle Azure-Abonnements darunter. Einmal gesetzt, überall gültig – ein enormer Zeitgewinn, weil du die Zuweisung nicht an jedem Abonnement wiederholst.
- Hierarchie und Vererbung: Du kannst einen Baum aus Verwaltungsgruppen anlegen, der eine logische Struktur abbildet. Ganz oben steht eine eingebaute Stamm-Verwaltungsgruppe (Azure legt sie für jede Organisation an – der oberste Container, unter dem alles lebt). Unter dem Stamm sind bis zu sechs Ebenen von Verwaltungsgruppen möglich. (Das ist ein festes Limit – mehr als sechs Ebenen bedeuten ohnehin meist zu feine Gliederung.) Jede Verwaltungsgruppe und jedes Abonnement hat genau einen Elternknoten im Baum, du kannst ein Abonnement also nicht gleichzeitig in zwei Gruppen stecken. Dank dieser Hierarchie entwirfst du eine Struktur, die zu dir passt – und denk dran: Einstellungen „sickern” von der Elterngruppe zu den Kindern durch (sie werden vererbt). Wie in einem Stammbaum, in dem Eigenschaften weitergegeben werden: Hat die oberste Gruppe eine Regel, bekommen alle Untergruppen und Abonnements darunter sie ebenfalls.
Kurz gesagt: Eine Verwaltungsgruppe ist ein Ordnungswerkzeug. Sie bündelt Abonnements, damit du Regeln oder Berechtigungen einmal ganz oben definierst und sie für alles darunter gelten. In einem großen Azure-Setup ist das Gold wert, weil es dir Transparenz, Konsistenz und Kontrolle gibt.
Warum brauchen Unternehmen Verwaltungsgruppen?
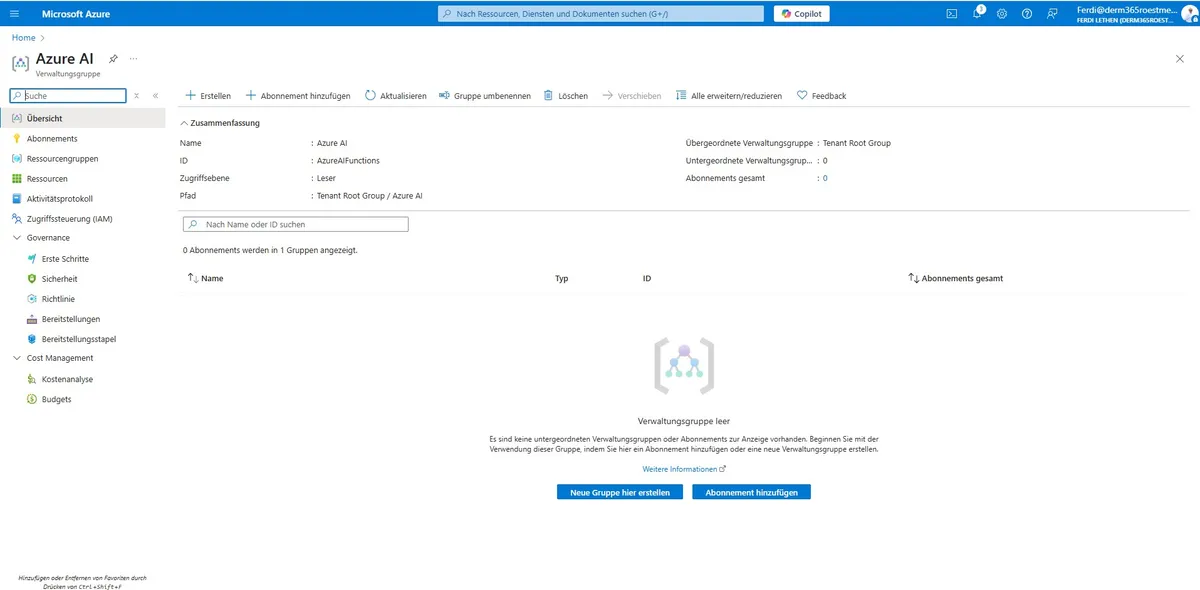
Hat dein Unternehmen nur ein einziges Azure-Abonnement, siehst du vielleicht keinen großen Bedarf für Verwaltungsgruppen. Der Zauber beginnt, sobald du mehrere Abonnements hast – in mittleren und großen Organisationen die Regel.
Ein paar große Gründe, warum Unternehmen Verwaltungsgruppen lieben:
- Übersicht und Skalierbarkeit: Stell dir ein Unternehmen mit Dutzenden Azure-Abonnements vor (vielleicht eins pro Team, Projekt oder Abteilung). Verwaltungsgruppen geben dir eine klare Struktur, um all diese Abonnements geordnet zu verwalten. Ohne sie müsstest du zwischen einzelnen Abonnements hin- und herspringen – ein administrativer Albtraum. Mit Verwaltungsgruppen baust du einmal einen logischen Baum und verwaltest viele Abonnements gemeinsam. Wie ein Generalschlüssel für viele Türen: Ein Schlüssel (die Verwaltungsgruppe) öffnet jede der Türen (Abonnements) darunter. Diese Struktur wächst mit – ob 5 oder 50 Abonnements, du verlierst nie den Überblick.
- Einheitliche Governance und Compliance: Unternehmen haben oft Vorgaben – für Sicherheit, Compliance oder schlicht Standardisierung. Beispiele: Alle Daten müssen verschlüsselt sein, Ressourcen dürfen nur in bestimmten Regionen liegen (etwa aus rechtlichen Gründen), oder jede Ressource braucht einen Kostenstellen-Tag. Statt diese Regeln in jedem Abonnement einzeln zu konfigurieren, setzt du sie auf Ebene der Verwaltungsgruppe, und sie gelten einheitlich für alles darunter. Setze zum Beispiel auf einer obersten Verwaltungsgruppe eine Richtlinie, die einen „CostCenter”-Tag auf jeder Ressource verlangt. So lässt sich keine VM und keine Datenbank ohne diesen Tag anlegen, in keinem Abonnement darunter. Mit einer einzigen Einstellung hast du eine unternehmensweite Regel durchgesetzt. Anders gesagt: Verwaltungsgruppen sorgen dafür, dass alle dieselben Regeln befolgen – ohne sich darauf zu verlassen, dass jeder Admin sie in jedem Abonnement im Kopf hat.
- Zentrale Kostenverwaltung: Hier kommt die Gruppierung nach Kostenstellen ins Spiel. Azure hat Funktionen für Kostenverwaltung und Reporting, die auf verschiedenen Ebenen arbeiten – auch auf Ebene der Verwaltungsgruppe. Angenommen, dein Unternehmen nutzt eine Verwaltungsgruppe pro Abteilung (etwa eine „Marketing”-Gruppe mit allen Marketing-Abonnements). Das Finance-Team sieht dann leicht, wie viel die gesamte Marketing-Abteilung in Azure ausgibt, indem es die Kosten dieser einen Gruppe prüft – statt die Kosten mehrerer Abonnements zusammenzurechnen. Du kannst sogar Budgets oder Ausgabenwarnungen auf einer Verwaltungsgruppe setzen. Willst du eine Warnung, wenn Marketings Azure-Ausgaben in einem Monat über 50.000 € steigen, setzt du sie auf der Marketing-Gruppe, und sie deckt alle ihre Abonnements zusammen ab. Praktisch, um Budgets im Griff zu behalten. Es gibt dir finanziellen Überblick und Verantwortlichkeit auf genau der Ebene, die du wählst (Abteilung, Projekt, Umgebung usw.).
- Einfachere Sicherheit und Zugriffssteuerung: RBAC-Rollen auf Gruppenebene hatten wir schon – sie vereinfachen grundlegend, wie du regelst, wer worauf Zugriff hat. Kommt eine neue Entwicklerin ins „Web-Team”, das drei Azure-Abonnements für verschiedene Web-Projekte hat, musst du ihr Konto nicht dreimal einzeln hinzufügen. Du fügst sie einmal zur Verwaltungsgruppe des Web-Teams hinzu (mit der passenden Rolle), und sofort erbt sie den Zugriff auf alles darunter. Das funktioniert auch beim Entzug: Verlässt jemand das Team, entfernst du ihn aus der Gruppe, und er verliert in einem Rutsch den Zugriff auf alle Abonnements darunter. Besonders wichtig für das Least-Privilege-Prinzip (jeder hat nur Zugriff auf das, was er braucht). Außerdem schaffst du durch die Gliederung in isolierte Gruppen natürliche Sicherheitsgrenzen: Die Ressourcen der Finance-Gruppe sind von denen der Marketing-Gruppe getrennt. Wer in der einen ist, hat normalerweise keinen Zugriff auf die andere, es sei denn, du erlaubst es ausdrücklich.
Zusammengefasst geben Verwaltungsgruppen Unternehmen Kontrolle, Konsistenz und Übersicht in Azure. Wenn viele Teams, Projekte oder Bereiche Azure nutzen, verhindern Verwaltungsgruppen das Szenario, dass jeder isoliert sein eigenes Ding macht (was zu Inkonsistenz und möglichen Sicherheits- oder Kostenproblemen führt). Stattdessen bekommst du ein aufgeräumtes Gerüst, in dem alles sauber unter logischen Schirmen zusammenläuft.
Praxisbeispiele aus dem Alltag
Machen wir es konkret mit ein paar Praxisbeispielen, wie Unternehmen Verwaltungsgruppen nutzen könnten. Diese Szenarien zeigen, warum sie so wertvoll sind.
1. Kostenverteilung nach Abteilung (Gruppierung nach Kostenstellen):
Die Fabrikam Inc. (ein fiktives Unternehmen) hat drei Hauptabteilungen, die Azure nutzen: Vertrieb, Marketing und Finance. Jede Abteilung hat mehrere Azure-Abonnements für ihre Projekte. Fabrikam legt für jede Abteilung eine Verwaltungsgruppe an: „Azure-Sales”, „Azure-Marketing” und „Azure-Finance”, und ordnet die jeweiligen Abonnements darunter ein. Nun liegt die Azure-Nutzung von Finance komplett unter der Gruppe „Azure-Finance”. Am Monatsende zieht Fabrikams Buchhaltung einen Kostenbericht pro Verwaltungsgruppe – und sieht, wie viel jede Abteilung für Azure-Dienste ausgegeben hat. Viel einfacher, als jede Abonnement-Rechnung manuell zusammenzuführen. Außerdem kann Fabrikam abteilungsspezifische Regeln erzwingen: Die Finance-Gruppe bekommt vielleicht strengere Sicherheitsrichtlinien (sie verarbeitet sensible Daten), die Marketing-Gruppe ein höheres Budgetlimit (ihre Arbeit umfasst aufwändige Datenanalysen). Fabrikam hat seine Unternehmensstruktur (Abteilungen) in Azure gespiegelt. Jede Abteilung nutzt die Cloud im eigenen Bereich, aber unter einer klaren Überschrift – das macht Budgetierung und Governance einfach.
2. Umgebungen trennen (Produktion vs. Test/Dev):
Ein anderes Unternehmen, DevShop LLC, ordnet seine Azure-Umgebung nach Umgebungstyp statt nach Abteilung. Es gibt eine Verwaltungsgruppe „Production-Environment” und eine „NonProd-Environment” (für alles Nicht-Produktive wie Entwicklung, Test, QA). Unter Production-Environment liegen alle Abonnements mit produktiven, kundenorientierten Anwendungen. Unter NonProd-Environment alle Abonnements für Sandbox-, Test- und Entwicklungsarbeit. Warum das Ganze? DevShop kann nun sehr strenge Kontrollen auf die Produktionsgruppe anwenden – etwa eine Richtlinie, dass nur bestimmte VM-Größen erlaubt sind (um teure Ressourcen zu vermeiden oder sicherheitsgehärtete Maschinentypen zu erzwingen), und Berechtigungen so einschränken, dass nur erfahrene Admins Änderungen vornehmen. Die NonProd-Gruppe darf lockerer sein: mehr Regionen oder Dienste zum Experimentieren und vielleicht eine Kostenobergrenze gegen ausuferende Ausgaben. Diese klare Trennung stellt sicher, dass nichts aus einem Dev-Abonnement versehentlich die Produktion beeinflusst – und umgekehrt.
3. Hybrider Ansatz – nach Organisation und Funktion:
Oft gibt es nicht die eine Lösung. Viele Unternehmen wählen einen hybriden Ansatz für ihre Verwaltungsgruppen. Die Contoso Corporation (noch ein fiktives Unternehmen) ist zum Beispiel in Europa und Nordamerika aktiv. Sie legt oberste Verwaltungsgruppen pro Region an: „Contoso-Europe” und „Contoso-Americas”. Unter jeder Region wird weiter nach Umgebung getrennt: je eine „Production”- und eine „Development/Test”-Gruppe. Die Hierarchie sieht etwa so aus:
- Contoso-Europe → Europe-Production
- Europe-DevTest
- Contoso-Americas → Americas-Production
- Americas-DevTest
- Common-Services (eine eigene Gruppe für global genutzte Dinge, etwa ein zentrales Identitäts- oder Netzwerk-Abonnement)
In diesem Modell bildet Contoso oben die Organisationsstruktur ab (regionale Bereiche) und auf der nächsten Ebene den funktionalen Zweck (Produktion vs. Dev). Der Vorteil: Manche Richtlinien gelten regionsweit (etwa unterschiedliche Vorgaben zur Datenresidenz zwischen EU und USA), andere umgebungsspezifisch (etwa die Strenge in der Produktion). Es erlaubt auch klare Delegation: Das EU-IT-Team verwaltet alles unter Contoso-Europe, das US-Team Contoso-Americas. Die „Common-Services”-Gruppe wird gemeinsam betreut. Dieser Mix zeigt, wie flexibel Verwaltungsgruppen sind. Wichtig ist, dass alles in einem nachvollziehbaren Baum aufgeräumt bleibt statt in einer losen Sammlung von 100 Abonnements. Die Struktur sollte für jeden, der draufschaut, Sinn ergeben.
Diese Beispiele zeigen: Verwaltungsgruppen passen sich an verschiedene Bedürfnisse an. Ob du nach Abteilungen (Kostenstellen), nach Projekttypen/Umgebungen oder einer Kombination ordnest – das Ziel ist immer dasselbe: Azure leichter verwaltbar machen, indem du zusammengehörige Abonnements unter einem logischen Dach bündelst.
Organisationsstruktur vs. funktionale Struktur – was ist sinnvoller?
Nun die entscheidende Frage: Wie solltest du deine Verwaltungsgruppen ordnen? Soll die Struktur dein Organigramm abbilden (Teams, Abteilungen, Geschäftsbereiche)? Oder sich an funktionalen Aspekten orientieren wie Umgebungen (Prod/Test), Projekttypen oder Compliance-Anforderungen?
Organisatorischer Ansatz (das Organigramm spiegeln): Du baust die Hierarchie deiner Verwaltungsgruppen so, wie dein Unternehmen aufgebaut ist. Etwa eine oberste Gruppe je Bereich oder Abteilung, Untergruppen für Teams usw.
- Pro: Intuitiv für Management und Finance. Die Azure-Nutzung jedes Bereichs ist klar abgegrenzt. Budgetierung und Verantwortlichkeit sind einfach, weil sich Azure-Kosten direkt den Abteilungen zuordnen lassen. Außerdem können die IT-Verantwortlichen jeder Abteilung „ihren” Teil der Cloud steuern, passend zu ihrer realen Verantwortung.
- Contra: Echte Organigramme können tief und komplex sein. Wer eine komplizierte Hierarchie mit vielen Ebenen nachbaut, überschreitet womöglich Azures Tiefenlimit (maximal sechs Ebenen). Selbst ohne das Limit zu reißen, wird eine sehr tiefe Hierarchie mühsam zu verwalten und zu verstehen. Und Unternehmen reorganisieren sich; wer die alte Struktur fest in sein Azure-Layout gegossen hat, muss bei Änderungen umbauen. Noch ein Punkt: Müssen zwei Abteilungen Ressourcen teilen oder an einem Projekt zusammenarbeiten, kann eine starre Trennung Hürden schaffen.
- Fazit: Richte dich bis zu einem Punkt danach aus, aber übertreib es nicht. Oft ist eine oberste Gliederung nach Organisation sinnvoll, besonders in großen Unternehmen. Aber nicht jedes kleine Team braucht eine eigene Verwaltungsgruppe. Ziel ist eine Struktur, die die großen Bereiche erfasst und trotzdem relativ flach bleibt. Microsoft rät sogar davon ab, das Organigramm eins zu eins abzubilden, wenn das viele Ebenen bedeutet. Einfachheit gewinnt.
Funktionaler Ansatz (nach Zweck/Umgebung gruppieren): Dieser Ansatz ignoriert Abteilungsgrenzen und gruppiert Abonnements nach ihrem Zweck. Beispiele: eine Gruppe für alle Produktions-Abonnements, eine für alle Dev/Test; oder eine Gruppe für alle kundenorientierten Workloads gegenüber internen Werkzeugen; oder eine Gruppierung nach Compliance-Bedarf (etwa alle stark regulierten Daten-Abonnements in einer Gruppe für zusätzliche Richtlinien).
- Pro: Du kannst Richtlinien und Zugriffe nach der Art des Workloads feinjustieren. Alle Produktivsysteme (egal welche Abteilung) liegen etwa unter einer „Production”-Gruppe mit den strengsten Sicherheitsregeln. Das vermeidet, dieselben Regeln über Dutzende abteilungsbasierte Gruppen zu duplizieren. Es hält die Struktur flach – vielleicht hast du nur wenige oberste Gruppen (Prod, NonProd, Shared usw.), leicht zu überblicken.
- Contra: Es kann die Zuständigkeitsgrenzen verwischen. Wenn Marketing- und Finance-Ressourcen alle unter „Production” liegen, wie unterscheidest du, welche Kosten zu wem gehören? Dann brauchst du Namenskonventionen oder Tags, weil die Verwaltungsgruppe nicht mehr sagt „das gehört Marketing”. Und wenn Abteilungen sehr unterschiedliche Bedürfnisse haben, ist das Zusammenwerfen nach Umgebung vielleicht nicht ideal.
- Fazit: Eine funktionale Gruppierung kann technisch effizient und sauber sein. Du minimierst den Verwaltungsaufwand, indem du bestimmte Aspekte einmal regelst (etwa ein Satz Prod-Regeln). Aber du musst dir überlegen, wie du abteilungsspezifische Themen wie Kosten und Verantwortung anders nachverfolgst (über Tags oder Berichte).
Also, wofür entscheiden? In der Praxis wählen viele Organisationen einen Hybrid (wie im Beispiel oben). Eine gängige Strategie: eine Ebene für die großen Organisationseinheiten (damit Verantwortlichkeit getrennt bleibt), aber nicht jede Ebene des Organigramms spiegeln. Darunter wechselst du zur funktionalen Gruppierung. Oder umgekehrt: Start mit einer funktionalen Trennung (Prod/Dev), darunter je Abteilung Untergruppen fürs Kosten-Tracking. Wichtig sind drei Fragen:
- Wer muss auf die Ressourcen zugreifen oder sie verwalten? (So bauen, dass du das leicht vergeben kannst.)
- Wer muss Kosten- oder Compliance-Berichte sehen? (So bauen, dass das Reporting für diese Leute logisch ist.)
- Wie unterschiedlich oder ähnlich sind die Anforderungen? (Sehr ähnlich → funktional reicht; sehr unterschiedlich → etwas organisatorische Trennung hilft.)
Entscheidend: Plane, bevor du umsetzt. Eine gute Struktur gleich zu Beginn aufzusetzen ist viel leichter, als eine verhedderte später zu reorganisieren. Hol die Beteiligten (IT, Finance, Security) ins Boot und frag, was sie aus der Azure-Verwaltung brauchen. Aus solchen Gesprächen ergibt sich oft von selbst eine sinnvolle Struktur.
Denk dran: Es gibt keine eine richtige Antwort für alle. Ein Start-up hat vielleicht nur „Prod”- und „Dev”-Gruppen und gut ist. Ein Konzern gruppiert zuerst nach Bereichen. Azures Flexibilität erlaubt dir, es anzupassen. Ziel ist ein Design, das klar ist, nicht überkompliziert und zu deiner Arbeitsweise passt.
Tipps zum Strukturieren von Azure mit Verwaltungsgruppen
Damit deine Azure-Umgebung so aufgeräumt bleibt wie ein gut sortierter Schrank, hier ein paar praktische Tipps und Best Practices:
- Plane die Hierarchie früh: Bevor du spontan ein Dutzend Verwaltungsgruppen anlegst, skizziere die Hierarchie. Halte sie so flach wie möglich – eine gute Faustregel sind nicht mehr als 3 bis 4 Ebenen. Jede zusätzliche Ebene bringt Komplexität. Frag dich: Brauche ich diese Ebene wirklich, oder passen die Abonnements unter eine bestehende Kategorie?
- Das Organigramm nicht überkopieren: Vermeide es, jeden Zweig des Unternehmens-Organigramms zu einem Zweig in Azure zu machen, wenn das viele Ebenen oder das „ein Abonnement pro Gruppe”-Syndrom bedeutet. Fasse zusammen, wo es sinnvoll ist. Zehn kleine Teams einer Abteilung, die Ähnliches tun, brauchen vielleicht nur eine Verwaltungsgruppe statt zehn Untergruppen.
- Klare Namenskonventionen nutzen: Gib deinen Verwaltungsgruppen aussagekräftige Namen, damit jeder sofort weiß, was was ist. Statt kryptischer Kürzel Namen wie „Production”, „Development”, „Marketing-Dept” oder „EMEA-Region”. Das Azure-Portal zeigt die Namen in einer Baumansicht – so erfassen Admins (und auch Nicht-Techniker) die Struktur allein an den Namen.
- Die Stamm-Verwaltungsgruppe (behutsam) nutzen: Azure stellt automatisch eine Stamm-Verwaltungsgruppe an der Spitze bereit (oft „Tenant root group”). Standardmäßig laufen alle anderen Gruppen und Abonnements unter ihr zusammen. Du kannst sie für Richtlinien oder Rollen nutzen, die überall gelten sollen (unternehmensweit), etwa eine globale Richtlinie, die Verschlüsselung für alle Speicherkonten verlangt. Aber Vorsicht: Jede Einstellung am Stamm wird buchstäblich von allem geerbt. Nutze sie nur für Dinge, die du wirklich universell durchsetzen willst. (Seit Mitte 2024 legt Azure die Stamm-Verwaltungsgruppe für Tenants, die Verwaltungsgruppen noch nicht genutzt haben, automatisch an und aktiviert sie.)
- Eine Standardgruppe für neue Abonnements festlegen: Mit der Zeit entstehen neue Abonnements (durch verschiedene Teams oder per Azure-Enrollment). Standardmäßig landet ein neues Abonnement unter der Stammgruppe, wenn du nichts anderes angibst – und umgeht so deine schöne Struktur. Damit keine verwaisten Abonnements herumschwirren, kannst du eine bestimmte Verwaltungsgruppe als Standardziel für neue Abonnements festlegen.
- Prod und Dev nicht ohne Not übertrennen: Hast du nur eine Abteilung, brauchst du vielleicht keine zwei obersten Gruppen für Prod und Dev – das kannst du über verschiedene Abonnements in einer Gruppe trennen. Ist die Prod/Dev-Trennung aber organisationsweit ein großes Thema, sind getrennte Gruppen sinnvoll. Nutze getrennte Verwaltungsgruppen für Umgebungen nur, wenn es die Verwaltung wirklich vereinfacht.
- Richtlinien und RBAC auf der richtigen Ebene anwenden: Nutze Azure Policies und Rollen auf Verwaltungsgruppen, um Standards durchzusetzen – aber auf der passenden Ebene. Unternehmensweite Sicherheitsanforderungen? Vielleicht die Stammgruppe. Abteilungsspezifische Tag- oder Regionsvorgaben? Auf der Verwaltungsgruppe der Abteilung. Projektspezifische Regeln? Auf einer Kind-Gruppe oder direkt am Abonnement. Hoch platzierte Richtlinien reduzieren Redundanz. Azure erlaubt bei Bedarf auch Ausnahmen für Richtlinien (Policy Exemptions).
- Weiterhin Tags verwenden: Verwaltungsgruppen sind großartig, machen Tags auf Ressourcen aber nicht überflüssig. Tags sind Schlüssel-Wert-Labels (etwa Environment=Production oder CostCenter=12345). Sie durchschneiden die Hierarchie. Nutze Tags für Infos, die die Gruppierung allein nicht abbildet – etwa welche Abteilung welche Ressource besitzt, wenn sich zwei Abteilungen ein Abonnement teilen. Tagging lässt sich sogar per Richtlinie erzwingen.
- Eine Sandbox anlegen (wenn nötig): Eine eigene Verwaltungsgruppe zum Experimentieren – oft „Sandbox” oder „Playground” – ist hilfreich. Dort legt jeder, der Azure-Dienste ausprobieren will, ein Abonnement an und spielt herum, ohne die Produktion zu gefährden oder strengere Richtlinien zu verletzen. Gib der Sandbox gelockerte Richtlinien, aber vielleicht ein Ausgabenlimit oder eine Auto-Aufräum-Regel, damit sie nicht unkontrolliert wächst.
- Die Struktur regelmäßig prüfen: Deine Azure-Nutzung entwickelt sich. Setz dir vierteljährlich oder halbjährlich eine Erinnerung, die Hierarchie zu prüfen. Ergibt das noch Sinn? Gibt es eine temporäre Gruppe, die keiner mehr braucht? Nutzt eine Abteilung Azure nicht mehr? Prüfe auch, wer oben welchen Zugriff hat.
Diese Tipps laufen auf ein einfaches Prinzip hinaus: Etwas Vorausdenken und Aufräumen bringt viel. Eine gut strukturierte Azure-Umgebung macht deine Cloud-Reise ruhiger. Du verbringst weniger Zeit mit Governance-Feuerlöschen und mehr damit, Azure für das zu nutzen, wofür es gedacht ist.
Fazit
Auf den ersten Blick klingen Azure-Verwaltungsgruppen nach einem Thema für Cloud-Profis, dabei geht es nur ums Ordnen und Vereinfachen. Stell sie dir als oberste Ordner vor, die deinen Azure-Aktenschrank in Ordnung halten. Sie helfen, Azure aufgeräumt zu halten, Regeln einheitlich durchzusetzen, Zuständigkeiten zu trennen (wer zahlt was, wer darf worauf zugreifen) und Struktur in etwas zu bringen, das sonst zum Cloud-Wildwuchs würde.
Für Leser wie dich, die Azure nicht täglich leben und atmen, aber trotzdem Verantwortung dafür tragen, sind Verwaltungsgruppen ein Verbündeter. Richtig gemacht, nehmen sie Komplexität heraus, statt sie hinzuzufügen – sie bringen Chaos in eine klare Form. Du musst kein Cloud-Architekt sein, um davon zu profitieren.
Behalte die Balance im Blick: genug Struktur, um nützlich zu sein, aber nicht so viel, dass sie einengt. Wie beim Aufräumen des Schranks – jede Socke einzeln zu etikettieren ist Overkill, aber Kleidung nach Art zu sortieren hilft.
Azure entwickelt sich ständig weiter, und Microsoft baut die Governance-Funktionen aus (seit 2024 bekommen neue Tenants die Stamm-Verwaltungsgruppe automatisch). Es lohnt sich also, am Ball zu bleiben – was du gerade tust, indem du das hier liest. Wirf jetzt einen Blick auf dein eigenes Azure-Setup: Portal öffnen, nach „Verwaltungsgruppen” suchen und schauen, wie deine Struktur aussieht. Ist alles flach unter dem Stamm ohne Ordnung, ist es vielleicht Zeit, ein paar Gruppen anzulegen und aufzuräumen.
Mit Azure-Verwaltungsgruppen hältst du dein Cloud-Königreich besser im Griff. Kein Cloud-Wilder-Westen mehr – du bist jetzt der Sheriff, mit einem verlässlichen Rahmen, der für Ordnung sorgt.
Diese Röstnotiz teilen
Senior Modern Workplace Consultant bei der amexus, Microsoft MVP, Autor von „Microsoft 365 Administration für Dummies“.